Здесь меняют HTTPS, проверки посетителей и кэш для одного домена с Cloudflare, подключённым через KEHR. Эти функции работают для веб-запросов, проходящих через Cloudflare. Если у DNS-записи выключено проксирование, посетитель обращается к хостингу напрямую. Настройки сайта и сертификат на хостинге проверяются отдельно.
Открыть страницу#
- Откройте «Мои домены» → «Управление» у нужного зарегистрированного домена → «Cloudflare».
- Проверьте имя домена вверху страницы. Дождитесь загрузки групп «HTTPS и TLS», «Защита» и «Скорость и доставка».
Если кнопки нет или настройки не загружаются, проверьте выбор DNS-провайдера. Управляемый Cloudflare KEHR и ваш личный аккаунт Cloudflare — разные способы подключения. Не меняйте NS только ради появления кнопки: сначала подготовьте записи сайта и почты.
Что означают настройки#
В каждой карточке есть название, пояснение, текущее значение и список для выбора. Выбор нового значения сразу отправляет изменение. Общей кнопки «Сохранить» нет. До изменения запишите прежнее значение; меняйте по одному параметру.
Как изменить одно поле#
Пример ниже — включение Always Use HTTPS, чтобы HTTP-адрес переводил посетителя на HTTPS. Выполняйте его, только если HTTPS и сертификат сайта уже настроены. Это учебный пример, а не обязательная настройка для каждого домена.
- Найдите карточку Always Use HTTPS в группе «HTTPS и TLS». Откройте список под текущим значением и выберите «Включено».
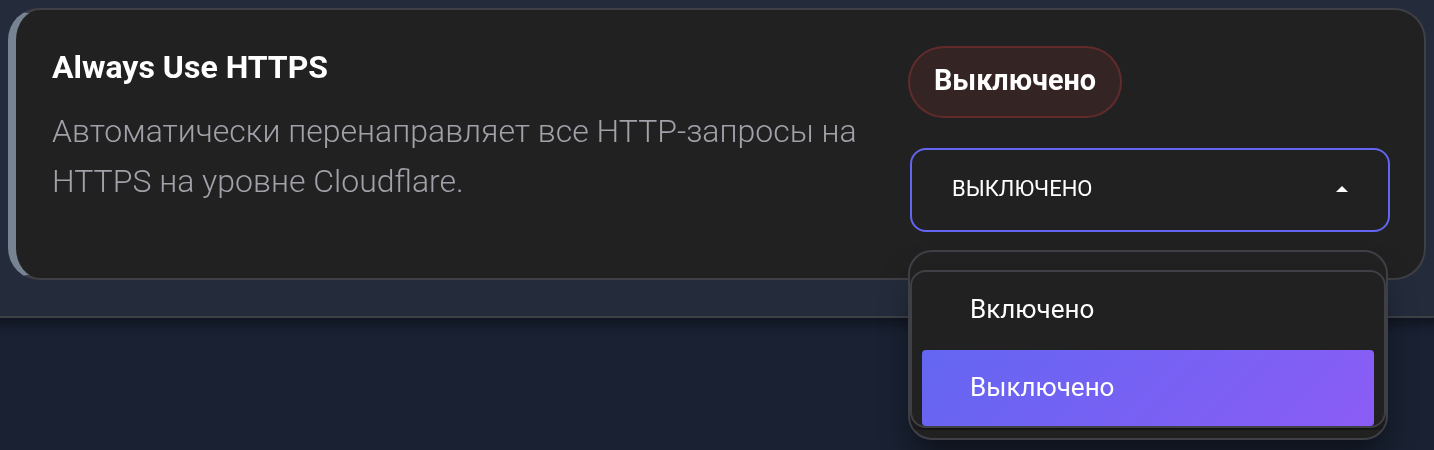
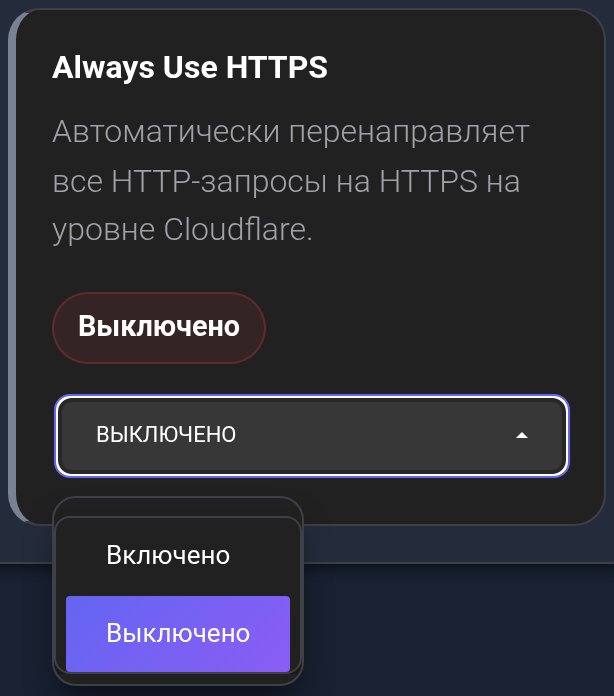
- Дождитесь завершения загрузки карточки. Кабинет повторно читает настройки этой группы; не переключайте поле несколько раз подряд.
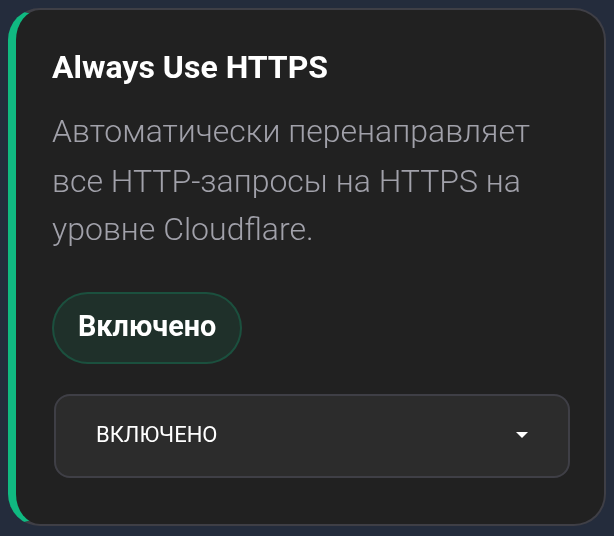
- Убедитесь, что в карточке показано новое значение «Включено». Отдельное сообщение об успехе появляется не для каждого изменения.
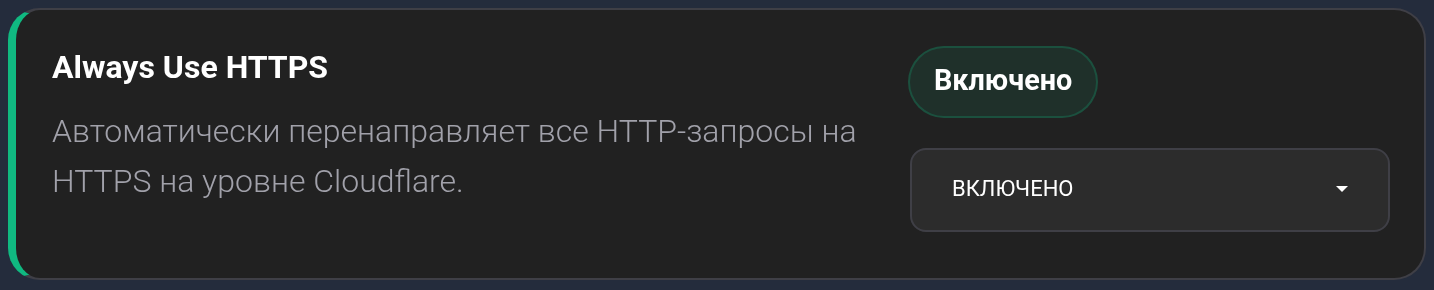
Некоторые действия сначала требуют подтверждения, например выбор минимальной TLS 1.2/1.3 или включение Always Online. «Отмена» в таком окне сохраняет прежнее значение. Предупреждение после применения — уже не запрос разрешения: его закрытие не отменяет настройку.
Чтобы вернуть прежнюю настройку, выберите её заново и дождитесь ответа. При ошибке связи сначала перечитайте состояние кнопкой «Обновлено» вверху страницы: изменение могло дойти до Cloudflare. Недоступные для изменения поля могут вообще не показываться; отсутствие карточки не означает, что функция выключена.
HTTPS и TLS#
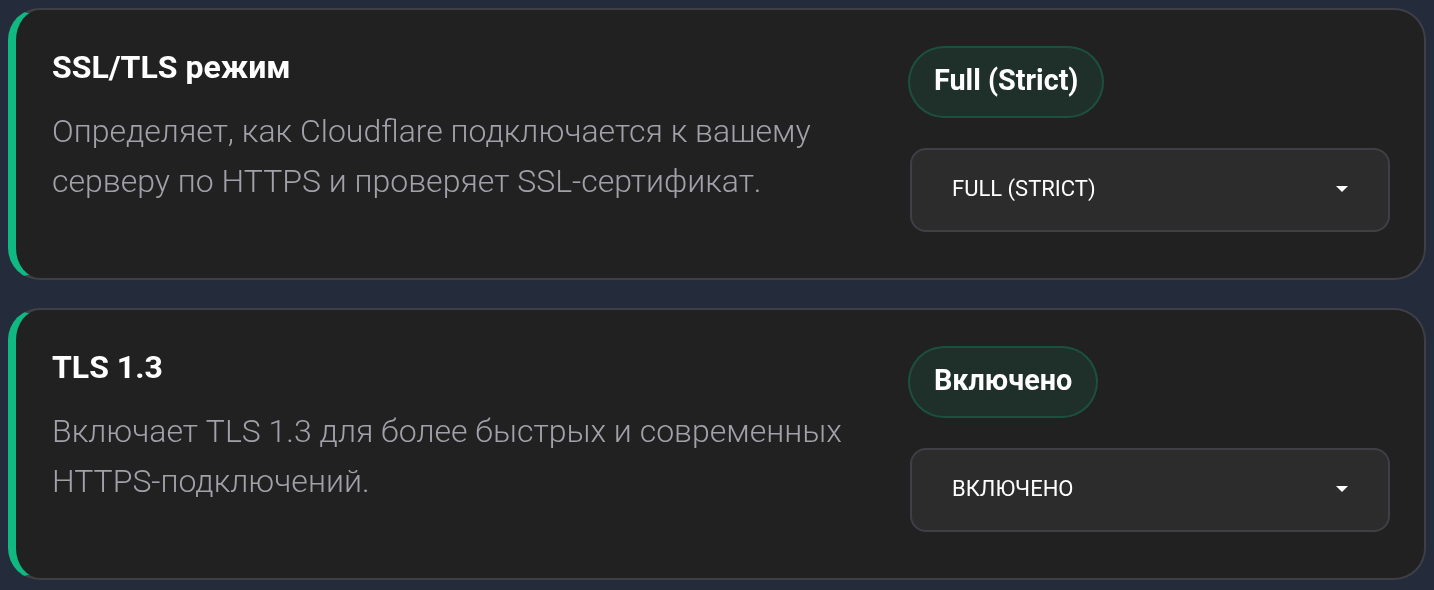
SSL/TLS режим задаёт способ соединения с хостингом:
- Off — шифрование выключено.
- Flexible — защищает участок посетитель → Cloudflare, но использует HTTP до хостинга. Редирект на HTTPS у хостинга может вызвать бесконечные переадресации.
- Full — использует HTTPS до хостинга для HTTPS-запросов, но не проверяет его сертификат.
- Full (Strict) — дополнительно требует действующий сертификат, которому доверяет Cloudflare и который подходит к имени сайта.
Перед сменой режима уточните у хостинга, какой сертификат установлен. Не исправляйте ошибку сертификата случайным переключением режимов.
- TLS 1.3 разрешает современную версию защищённого соединения с посетителем. Само включение не означает, что старые версии запрещены.
- Always Use HTTPS переводит HTTP-запросы на HTTPS. Эта настройка не устанавливает сертификат на хостинг. KEHR не разрешает включить её при SSL/TLS Off.
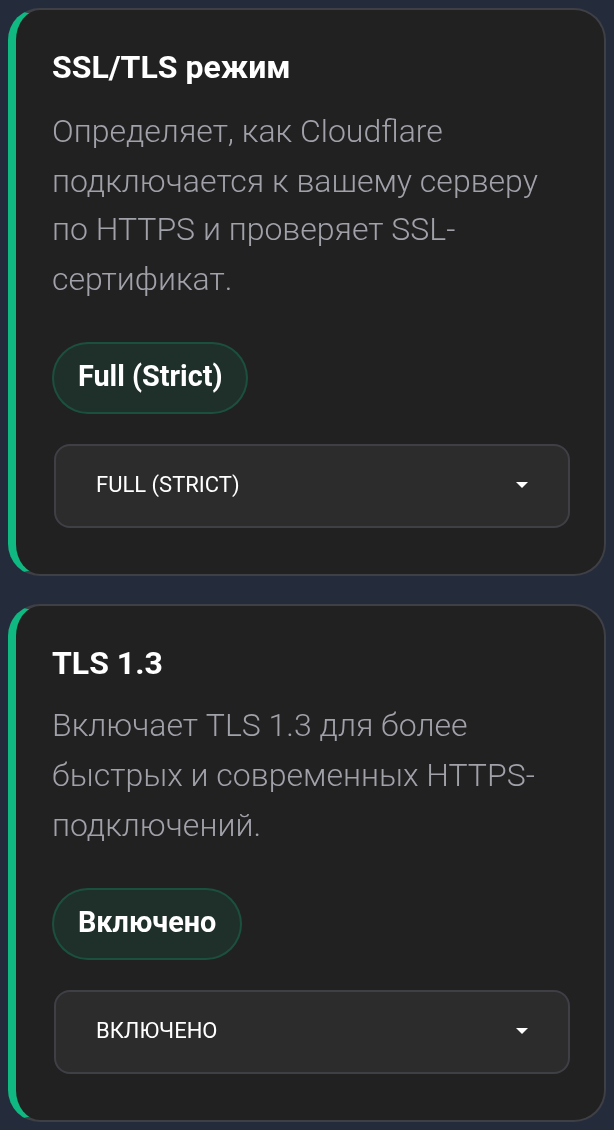
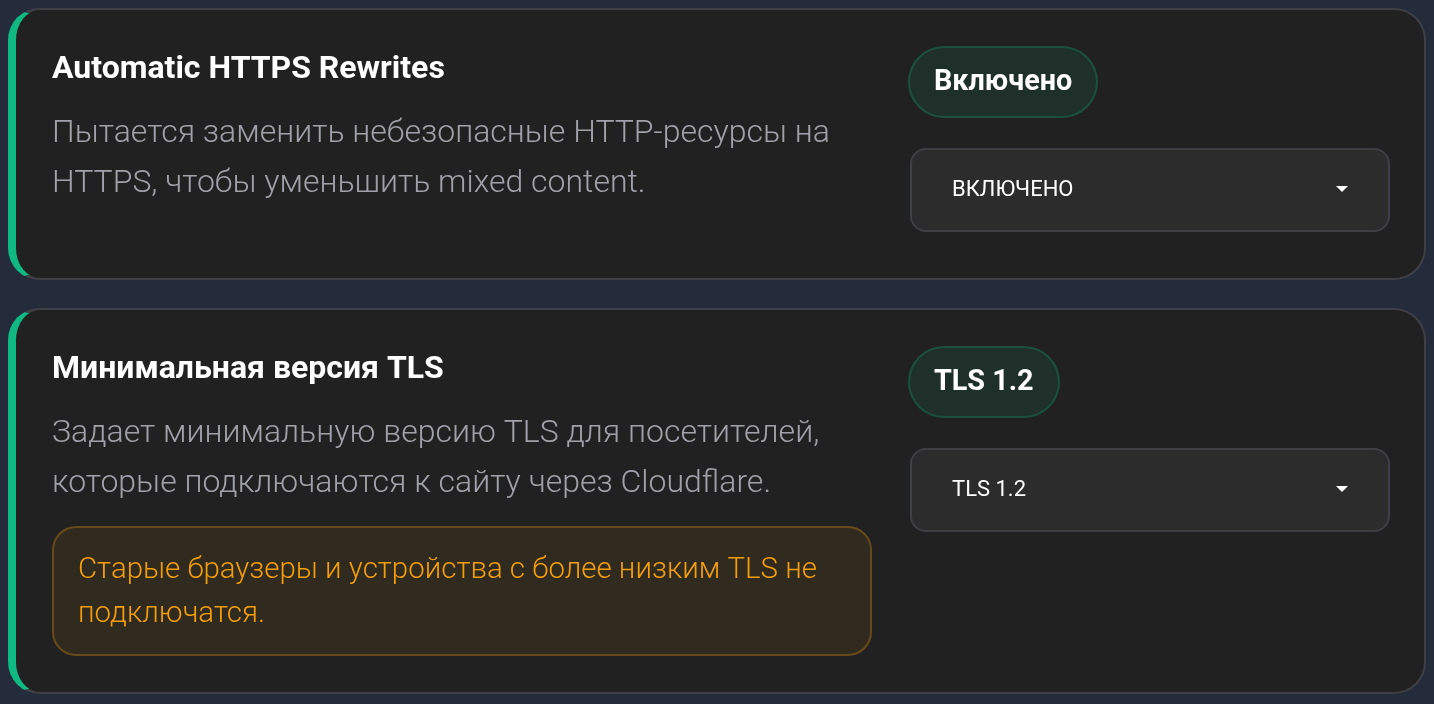
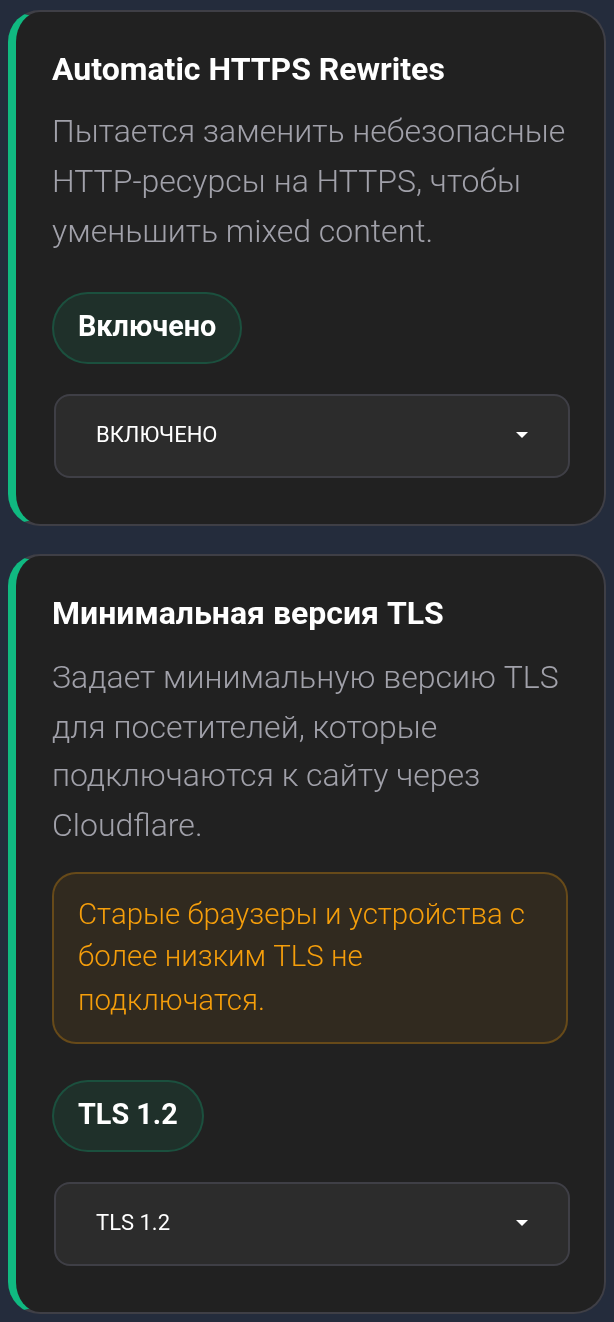
- Automatic HTTPS Rewrites помогает заменить часть HTTP-ссылок на ресурсы внутри страницы на HTTPS, когда ресурс доступен по HTTPS. Не исправляет все ошибки сайта и не заменяет его настройку.
- Минимальная версия TLS ограничивает самые старые допустимые соединения посетителей. Повышение может отключить старые браузеры и устройства; перед подтверждением проверьте совместимость.
Защита#
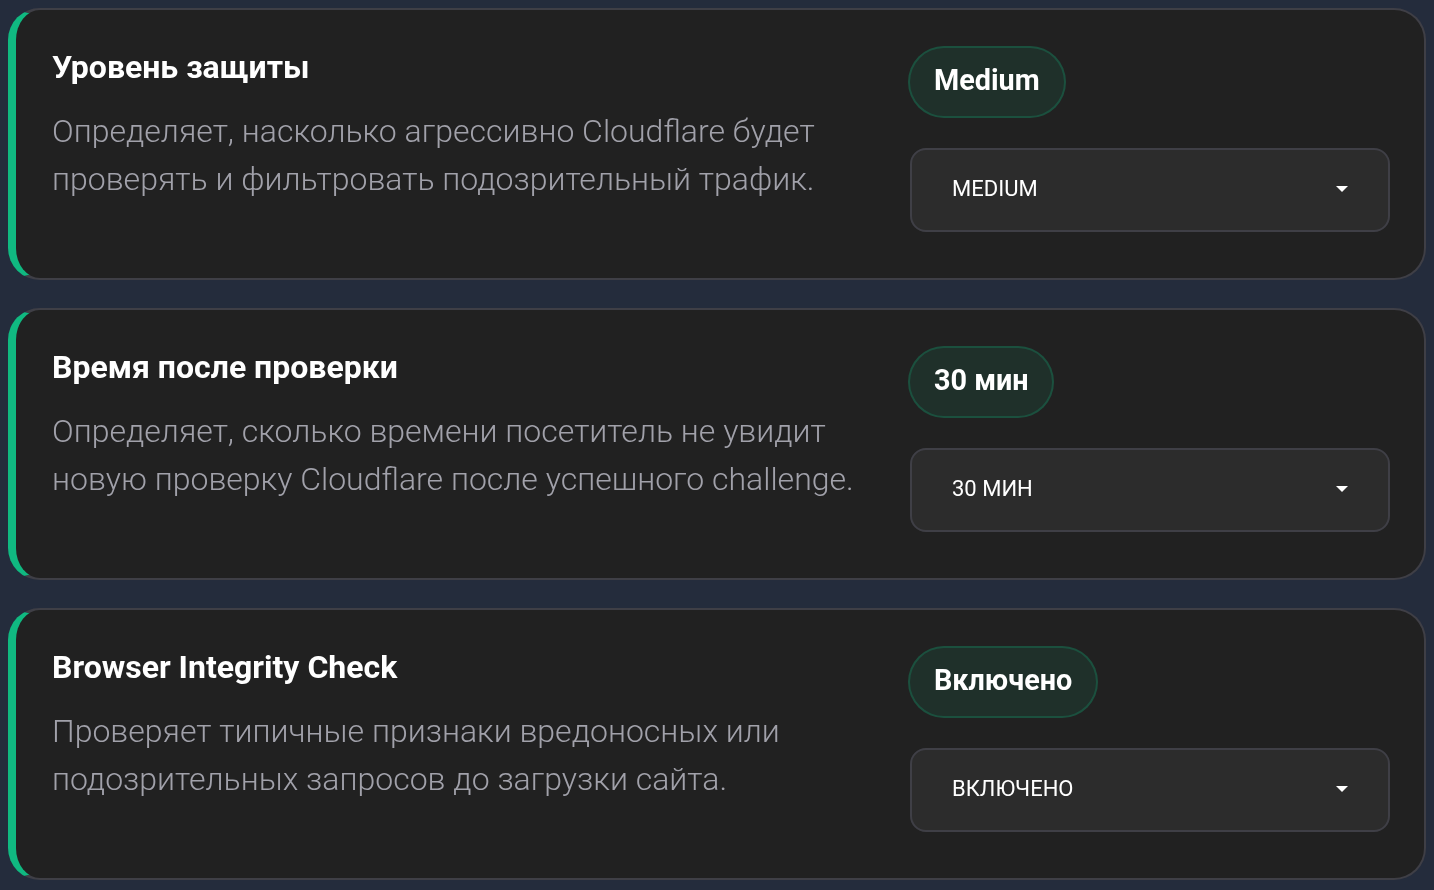
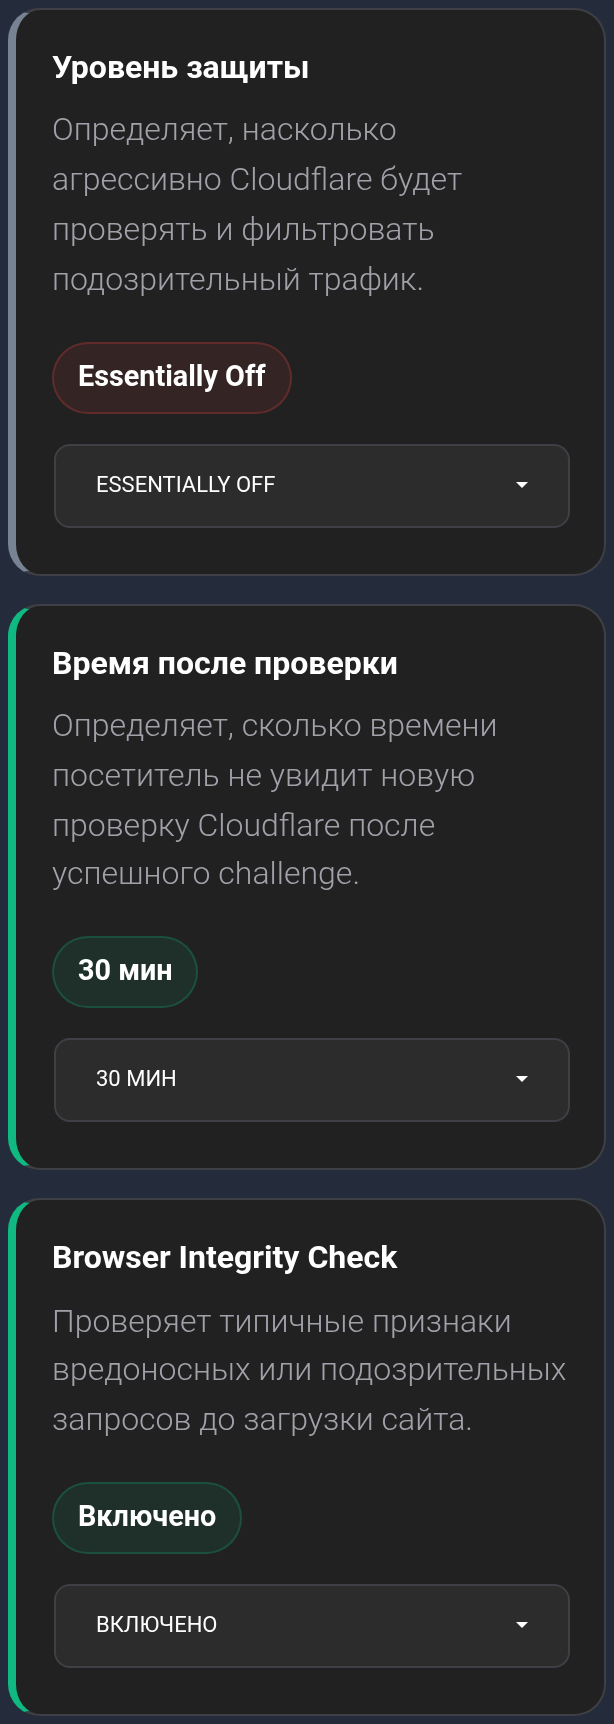
- Уровень защиты. KEHR пока показывает старые названия Low, Medium, High и Essentially Off. Не воспринимайте их как действующую шкалу строгости или полное отключение защиты. В текущем Cloudflare этот параметр используется для включения и выключения Under Attack. Такой режим предназначен для атаки на сайт: дополнительная проверка может мешать обычным посетителям и API. Не включайте его просто «для большей безопасности»; при атаке согласуйте действия с поддержкой.
- Время после проверки задаёт срок действия результата некоторых успешно пройденных проверок Cloudflare в браузере. Это не гарантия отсутствия любых повторных проверок: другие защитные правила могут сработать отдельно.
- Browser Integrity Check проверяет признаки подозрительных запросов, в том числе их заголовки. При проблемах у приложения или интеграции сообщите поддержке, какой запрос не проходит, вместо случайного отключения всей защиты.
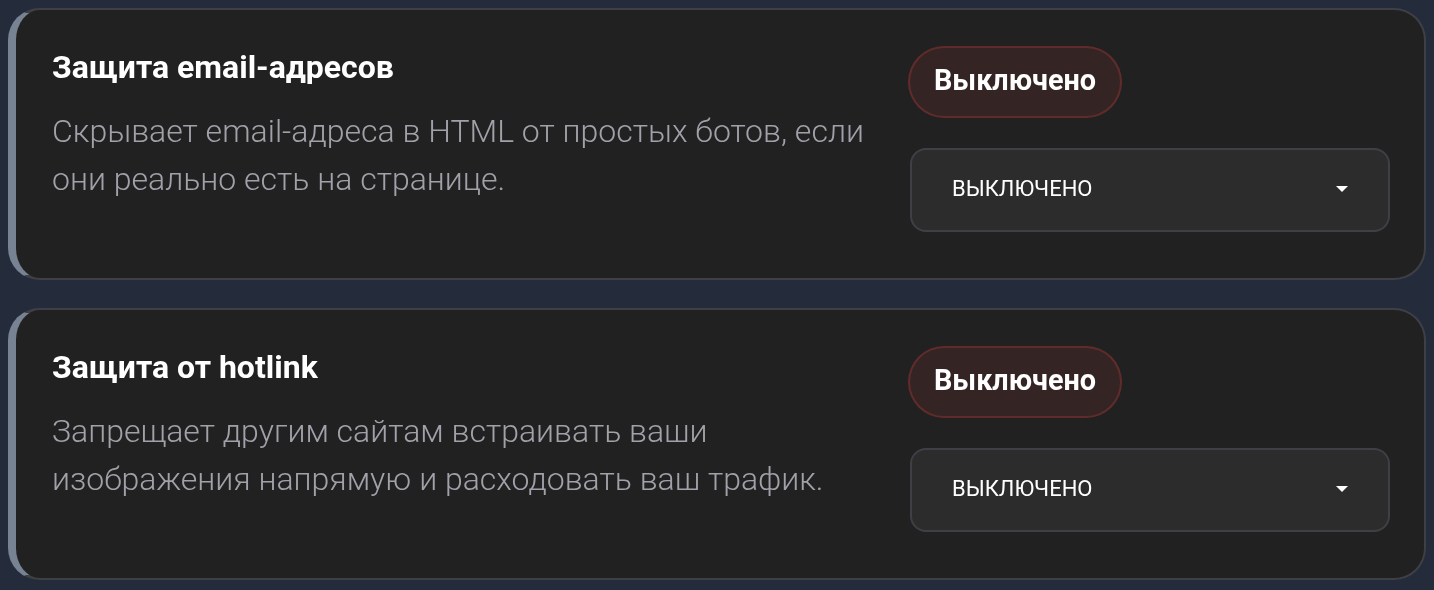
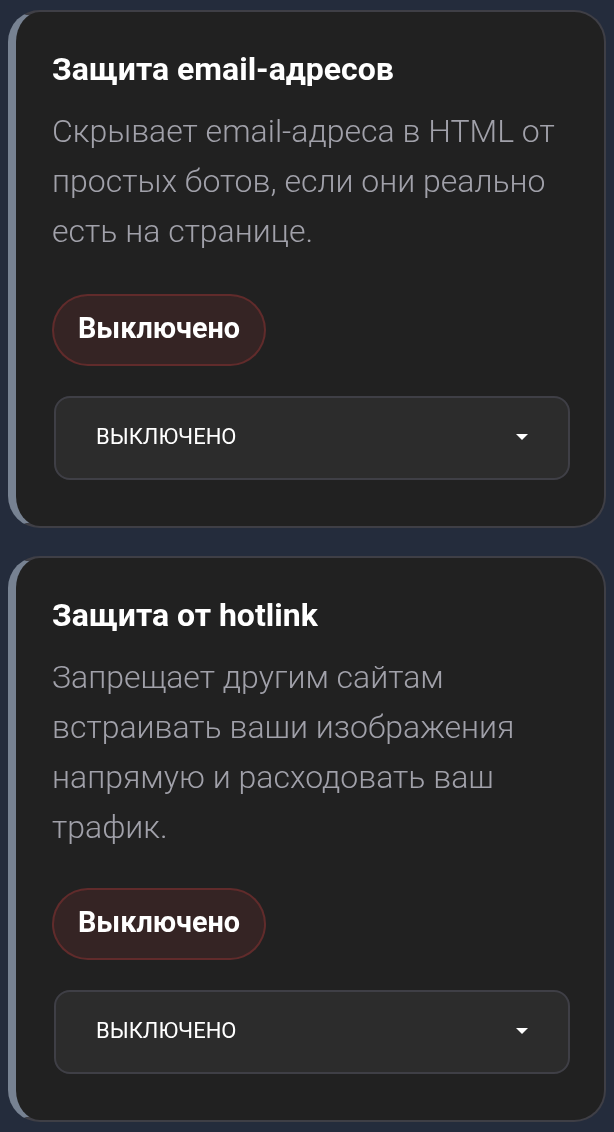
- Защита email-адресов затрудняет простым ботам сбор адресов, опубликованных на страницах. Она не настраивает почтовый ящик и не защищает входящие письма. После включения проверьте ссылки на email и связанные скрипты сайта.
- Защита от hotlink ограничивает загрузку определённых изображений при встраивании на чужих сайтах. Она может затронуть нужные вам публикации и превью; это не запрет копирования всех файлов.
Скорость и доставка#
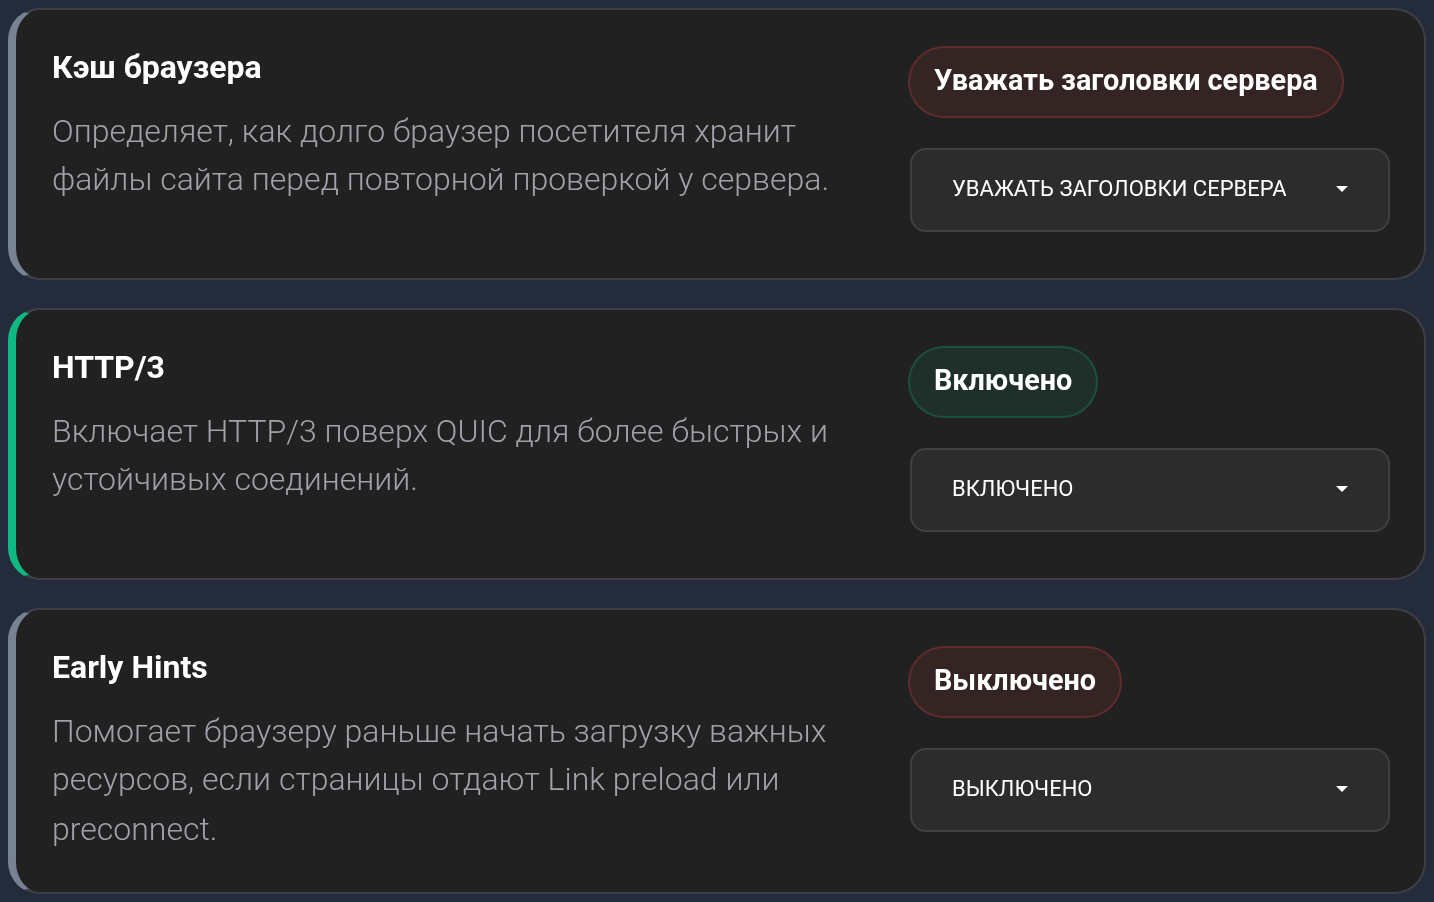
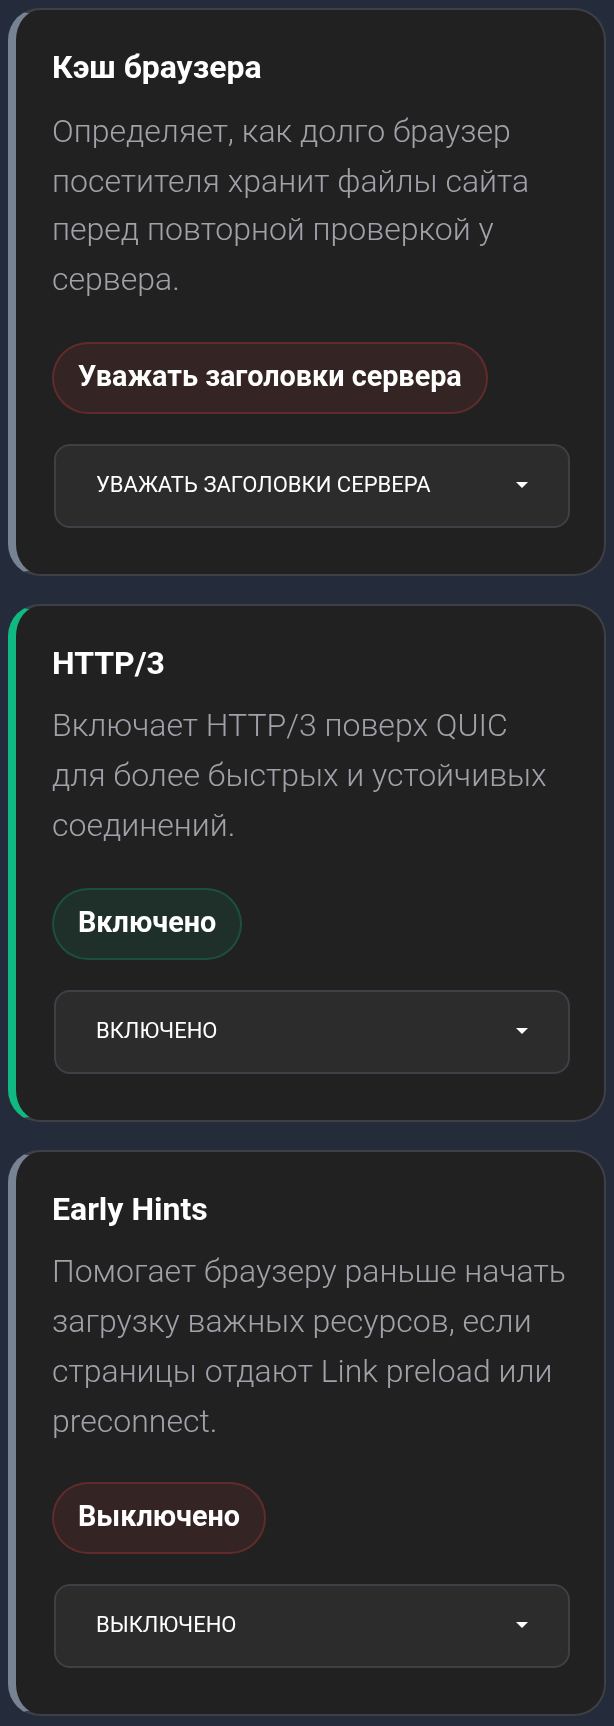
- Кэш браузера влияет на срок хранения файлов у посетителя. «Уважать заголовки сервера» использует указания хостинга; заданный срок может задерживать появление новых файлов. Очистка Cloudflare не удаляет уже сохранённую копию из браузера.
- HTTP/3 разрешает этот протокол для совместимых браузеров. Сам по себе он не гарантирует ускорения любого сайта.
- Early Hints помогает раньше начать загрузку ресурсов, если сайт передаёт подходящие подсказки. Без подготовки сайта включение может не дать заметного эффекта.
Brotli: прежняя настройка устарела у Cloudflare. Если такой карточки нет, это не означает, что сжатие выключено; старый переключатель нельзя использовать для достоверной проверки сжатия. См. изменение Cloudflare.
- IP Geolocation передаёт сайту страну посетителя, определённую по IP. Сайт должен сам использовать эти сведения; это не точный адрес человека.
- Always Online может показать архивную публичную страницу при недоступности хостинга. Она не заменяет работающий сайт, формы и личный кабинет. Перед включением прочитайте подтверждение: в нём также указана передача имени сайта и популярных адресов Internet Archive.
- Development Mode временно обходит кэш Cloudflare при проверке изменений, обычно на три часа. Он не очищает этот кэш, кэш браузера или кэш самого сайта. После окончания обхода старая сохранённая копия может снова использоваться; при необходимости очистите кэш отдельно.
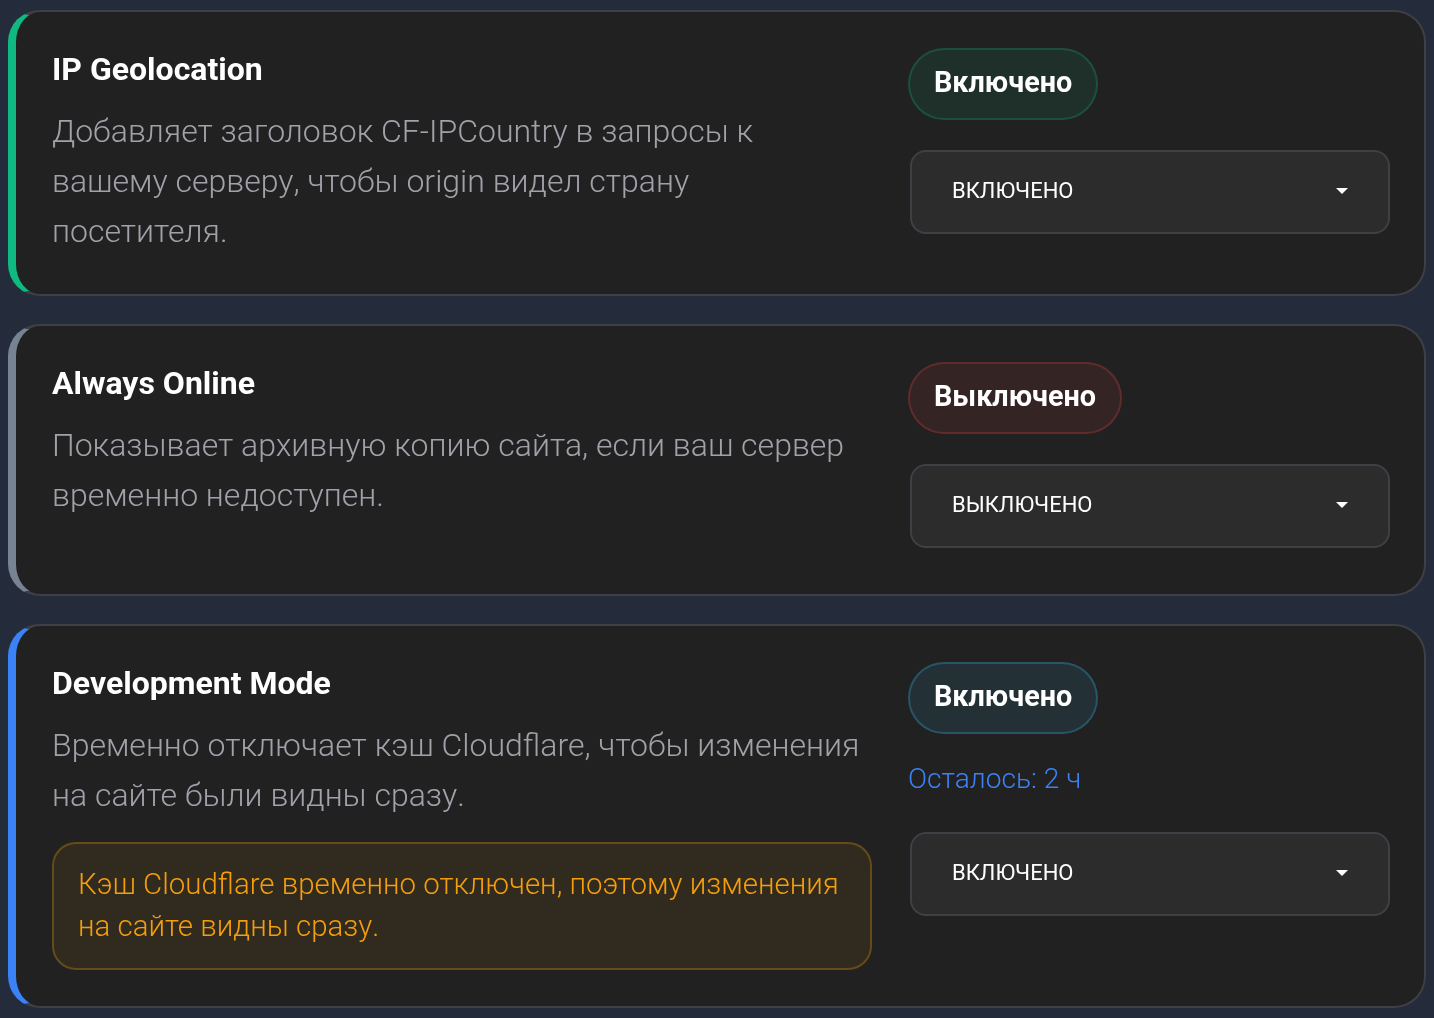
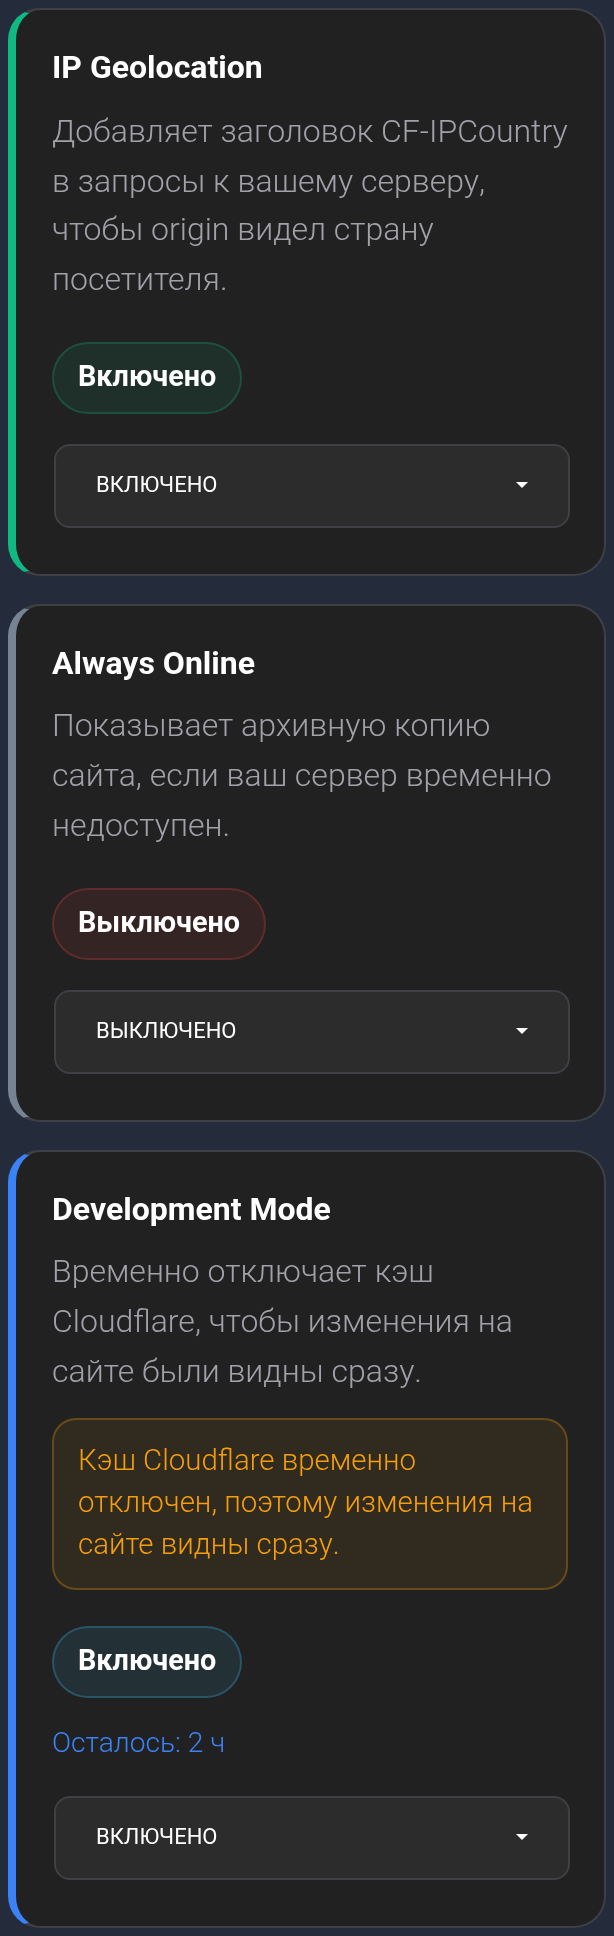
В примере Development Mode уже включён. Оставшееся время относится к полученному состоянию; для актуального значения обновите данные вверху страницы.
Сохранение и проверка#
Кнопка со значком обновления и датой «Обновлено» перечитывает настройки Cloudflare. Она не сохраняет форму, не очищает файлы и не проверяет работу сайта. После изменения откройте нужную страницу сайта и проверьте затронутое действие: HTTPS, вход, отправку формы или загрузку изображения.
Очистить кэш Cloudflare#
- Проверьте имя домена вверху и нажмите «Очистить кэш».
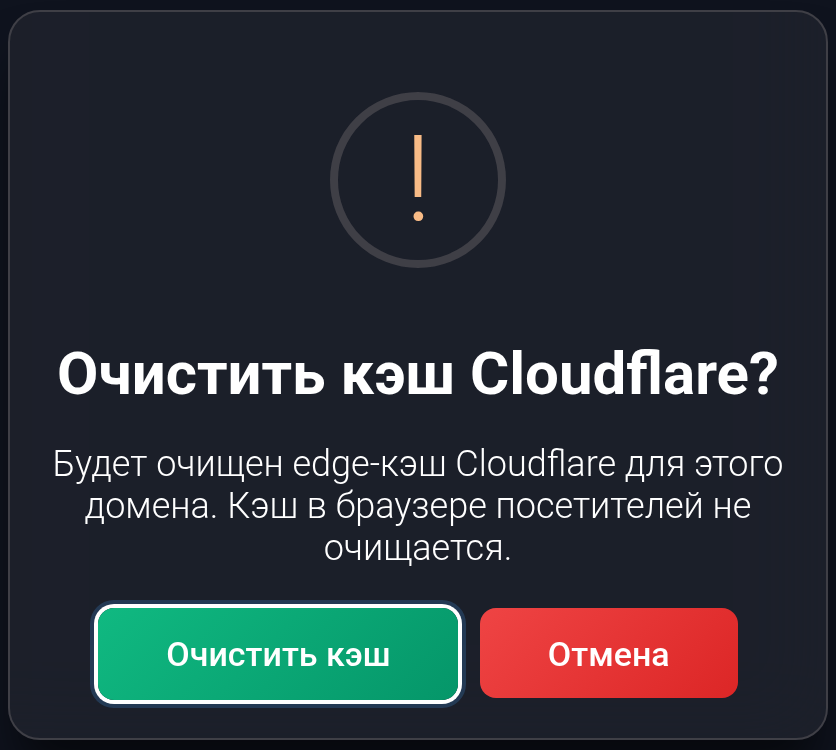
- Прочитайте подтверждение. Очистка относится ко всему кэшу Cloudflare этого домена. Нажмите «Очистить кэш» для продолжения или «Отмена», чтобы ничего не менять.
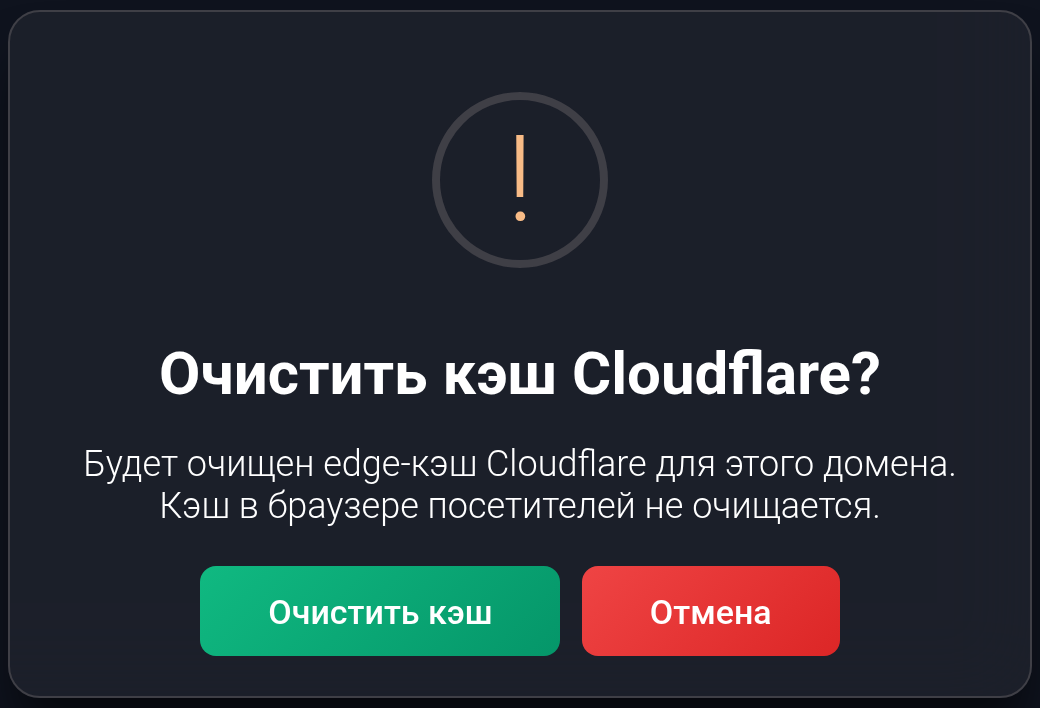
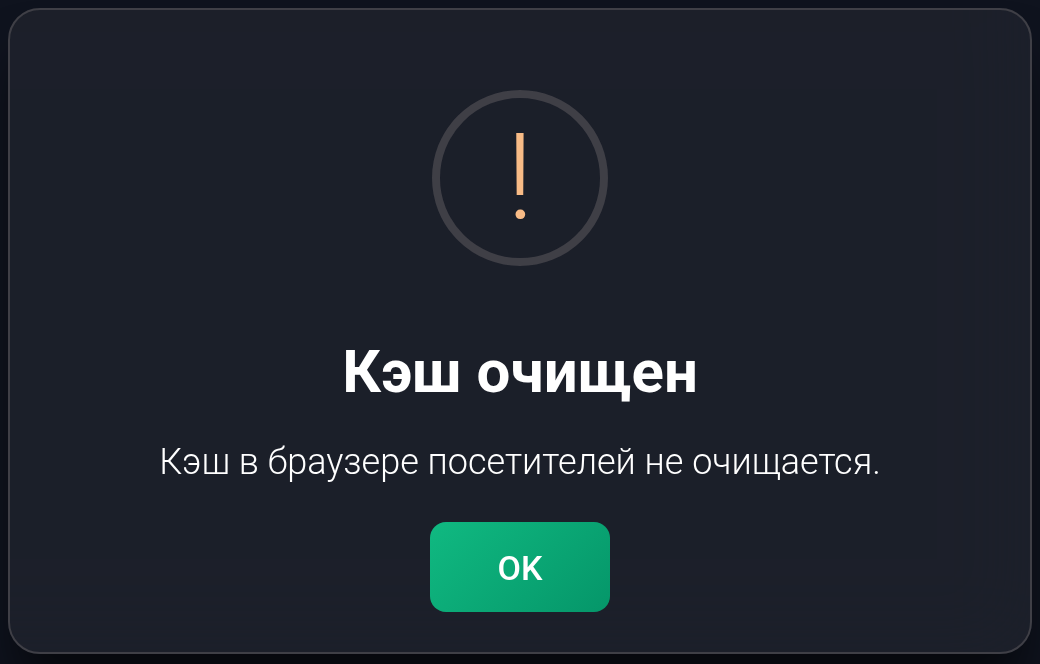
- Дождитесь результата. Сообщение «Кэш очищен» сопровождается напоминанием, что кэш браузеров посетителей не удалён. Значок внимания относится к этому напоминанию и сам по себе не означает ошибку очистки.
Снова проверьте страницу, при необходимости в новом приватном окне браузера. Кэш на хостинге или в системе управления сайтом очищается отдельно. Не повторяйте очистку подряд: у операции есть ограничение частоты, а после неё Cloudflare заново запрашивает файлы у хостинга.
Если настройка не изменилась#
Прочитайте ошибку, дождитесь окончания текущей операции и обновите данные. Если у группы есть кнопка «Повторить», используйте её после паузы. При неизвестном результате сначала проверьте текущее значение, а затем решайте, нужно ли повторять изменение. Если проблема сохраняется, передайте поддержке домен, название поля, прежнее и выбранное значения, время и текст ошибки или снимок экрана.
Читайте также: DNS-записи и проксирование и выбор NS.